Votre profil publie sans vous, votre mot de passe ne fonctionne plus ou vos coordonnées de paiement ont changé ? Face à un compte créateur piraté, la priorité est de sécuriser la messagerie associée, puis de reprendre les accès et de protéger les revenus.
Pour une activité liée à l’intime, l’intrusion peut aussi exposer votre identité et vos échanges privés. Vous pouvez agir méthodiquement, sans communiquer vos secrets de connexion ni payer quelqu’un qui promet une récupération garantie.
Commencez par distinguer les signes d’intrusion des autres causes de blocage.
Les points clés à retenir
- Sécurisez l’adresse e-mail qui permet de réinitialiser vos comptes, depuis un appareil de confiance.
- Conservez les preuves utiles, puis retirez les sessions, applications et moyens de récupération inconnus.
- Utilisez uniquement l’assistance officielle et protégez les paiements, sans compter sur une récupération ou un remboursement garanti.
Repérer un compte créateur piraté sans perdre de temps
Identifier les changements que vous n’avez pas faits
Un accès refusé ne prouve pas, à lui seul, un piratage. Une panne, une suspension ou une erreur de connexion peuvent produire le même symptôme.
En revanche, une adresse de récupération remplacée, des messages envoyés à votre insu ou une connexion inconnue justifient une réaction immédiate. Regardez également les publications, les liens du profil et les notifications de modification du compte.
Pour cadrer vos premières actions, les conseils de Cybermalveillance.gouv.fr couvrent le signalement, la réinitialisation et la protection des contacts.
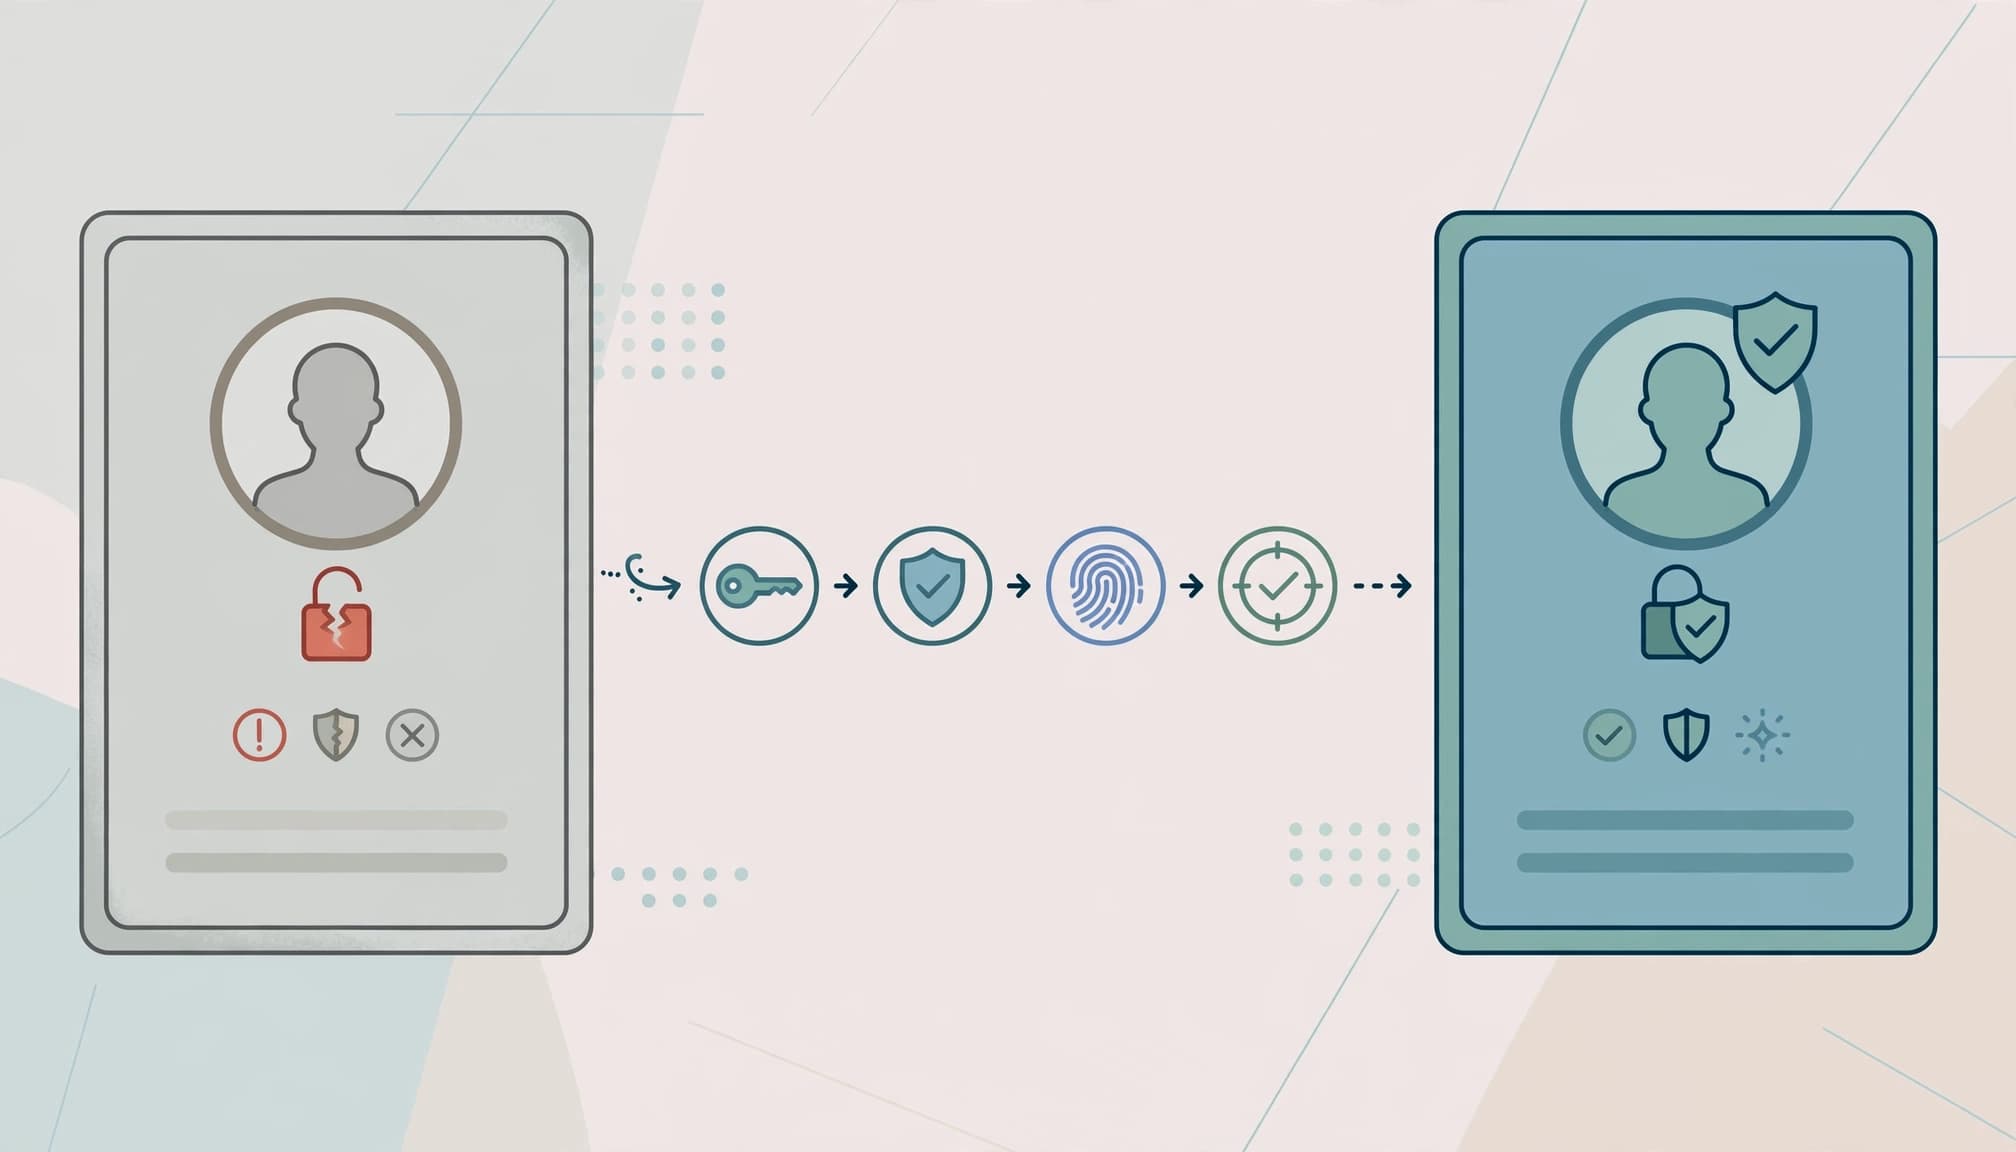
Garder les traces sans retarder la sécurisation
Capturez les alertes, les coordonnées inconnues et les messages frauduleux accessibles. Notez la date, l’heure et l’adresse du profil concerné.
Cependant, ne laissez pas une session hostile ouverte pour constituer un dossier parfait. Quelques preuves enregistrées rapidement suffisent pour commencer à fermer les accès.
Évitez aussi de supprimer le compte dans la panique. Vous risqueriez de perdre des éléments utiles, des contenus et un moyen de dialoguer avec l’assistance.
Sécuriser d’abord l’adresse e-mail associée
Reprendre le contrôle de la messagerie
Votre boîte e-mail permet souvent de réinitialiser les autres comptes. Si une personne la contrôle, elle peut annuler vos efforts de récupération.
Depuis un appareil de confiance, remplacez son mot de passe par un mot de passe inédit. Activez ensuite l’authentification à deux facteurs et fermez les sessions inconnues.
Examinez les adresses de récupération, le numéro associé et les règles de transfert automatique. Une règle ajoutée à votre insu peut envoyer vos messages à un tiers, même après un changement de mot de passe.
Pour Gmail et les autres services liés à Google, l’aide sur les activités suspectes détaille les éléments de sécurité à examiner.
Éviter de sécuriser depuis un appareil compromis
Si l’incident suit l’installation d’une extension ou d’un logiciel douteux, utilisez un autre appareil de confiance. Mettez à jour le système et le navigateur de l’appareil suspect, puis lancez une analyse avec un outil de sécurité reconnu.
Changez également les mots de passe réutilisés ailleurs. Un gestionnaire comme Bitwarden ou 1Password permet d’en créer un différent pour chaque service.
Enfin, séparez votre messagerie professionnelle de vos échanges personnels. Ce cloisonnement limite les conséquences d’une intrusion et les recoupements entre vos identités.
Récupérer l’accès par les voies officielles
Choisir le parcours adapté à la plateforme
Si vous êtes déconnecté, utilisez le parcours de récupération proposé par le service. Ouvrez vous-même l’application ou son site habituel, plutôt qu’un lien reçu dans un message alarmant.
Pour Facebook et Instagram, l’espace de récupération de Meta est un point d’entrée officiel. Les procédures diffèrent selon le compte et les moyens de récupération encore disponibles.
Si la plateforme demande une preuve d’identité, transmettez-la uniquement dans son parcours officiel sécurisé. N’envoyez pas de document sensible à un compte social qui prétend travailler pour l’assistance.
Rendre votre demande exploitable
Décrivez les faits simplement : identifiant du compte, dernier accès légitime, changements constatés et adresse sûre pour vous répondre. Ajoutez les captures pertinentes et conservez le numéro du dossier.
Si la messagerie associée a aussi été compromise, indiquez-le clairement. L’assistance doit savoir que ce canal peut rester sous le contrôle d’un tiers.
Une suspension consécutive à des publications frauduleuses peut nécessiter une contestation distincte de la récupération technique. Expliquez le lien entre les deux incidents.
Aucun délai ni résultat ne peut être garanti. Gardez une chronologie cohérente dans vos échanges.
Fermer les accès laissés par l’intrus
Une fois reconnecté, examinez l’ensemble des réglages de sécurité. La CNIL recommande ce contrôle après récupération.
Retirez les appareils et sessions que vous ne reconnaissez pas, après avoir enregistré les traces utiles. Changer le mot de passe ne suffit pas toujours à fermer toutes les sessions existantes.
Révoquez aussi les applications inconnues ou devenues inutiles. Cela concerne les outils de publication, les intégrations et les services auxquels vous avez accordé un accès.
Contrôlez ensuite les coordonnées de récupération et les facteurs d’authentification enregistrés. Supprimez toute adresse, clé ou méthode ajoutée sans votre accord. Renouvelez les codes de secours lorsque le service le permet.
Enfin, examinez les accès d’équipe. Chaque collaborateur doit disposer de son propre accès, avec les droits nécessaires à sa mission. Retirez ceux des personnes qui ne travaillent plus avec vous.
Si des messages frauduleux sont partis, prévenez vos contacts depuis un canal sûr. Demandez-leur de ne pas utiliser les liens ou coordonnées de paiement récemment envoyés.
Protéger les revenus et documenter les pertes
Examiner les versements et les dépenses
Contrôlez les coordonnées de versement, les bénéficiaires enregistrés et les opérations récentes. Cherchez les modifications d’IBAN, les retraits inhabituels ou les dépenses publicitaires non autorisées.
Distinguez les sommes affichées sur la plateforme, les versements annoncés et l’argent effectivement reçu. Ces montants peuvent différer, notamment en raison des commissions ou des remboursements.
Signalez au support les changements frauduleux avec leurs dates et références. Si des données bancaires ont été accessibles, alertez rapidement votre banque. Selon la situation, une opposition ou le remplacement d’un moyen de paiement peut être nécessaire.
Ne promettez pas de remboursement à vos abonnés avant de connaître les opérations concernées. La récupération du compte et la restitution de fonds sont deux questions distinctes.
Constituer un dossier financier lisible
Conservez les exports de revenus, relevés de versement, références bancaires et tickets d’assistance. Rangez-les par plateforme et par période pour relier chaque mouvement à une opération.
Documentez également les commissions, annulations et remboursements. Une capture de solde isolée explique rarement toute la perte.
Un compte bancaire dédié à l’activité facilite ce suivi, sans être obligatoire dans toutes les situations. Les règles comptables diffèrent entre la France, la Belgique et la Suisse : évitez donc d’appliquer une durée de conservation unique à tous vos documents.
Préserver les preuves et votre vie privée
Enregistrer les éléments utiles sans les diffuser
Gardez les messages complets, les profils utilisés, les adresses des publications et les demandes de paiement. Pour les e-mails, conservez aussi les en-têtes si vous savez les exporter.
Tenez une chronologie des faits et des actions : alerte reçue, perte d’accès, signalement, réinitialisation et opérations contestées. Stockez ce dossier dans un espace protégé, distinct du compte compromis.
Transmettez uniquement les pièces nécessaires à chaque interlocuteur. Un relevé bancaire complet ou une conversation intime entière peut exposer des personnes sans aider à traiter l’incident.
Réagir aux menaces et aux divulgations
Si l’intrus menace de révéler votre identité ou des contenus privés, conservez les menaces. Ne payez pas en échange d’une promesse de silence : le paiement ne garantit pas l’arrêt du chantage.
Notre guide pour agir contre le doxxing en Europe complète les démarches lorsque des informations personnelles sont exposées.
Signalez les contenus concernés à la plateforme. En France, les dispositifs de signalement des contenus illégaux permettent d’orienter la démarche. En cas de menace, d’extorsion ou d’usurpation, déposez plainte auprès des autorités compétentes.
Publier certains contenus intimes ne donne pas une autorisation générale de diffuser vos échanges privés ou votre identité.
Renforcer l’authentification sans créer un nouveau blocage
Choisir une protection résistante au phishing
Activez l’authentification à deux facteurs sur la messagerie, les plateformes et les services de paiement. Lorsqu’elles sont proposées, les passkeys et les clés physiques compatibles FIDO2 résistent mieux au phishing que les codes à saisir.
Une application TOTP, qui génère des codes temporaires, reste utile lorsque ces options manquent. Le SMS apporte une protection supplémentaire, mais dépend aussi de la sécurité de votre ligne téléphonique.
Notre guide sur l’authentification multifacteur des créateurs détaille ces méthodes et l’organisation des accès.
Garder une solution de secours sûre
Conservez les codes de récupération hors de la messagerie associée, dans un emplacement chiffré ou physique protégé. Avec des clés matérielles, une seconde clé rangée séparément réduit le risque de blocage après une perte.
N’approuvez jamais une demande de connexion que vous n’avez pas initiée.
Un code de secours peut donner accès au compte. Il exige la même confidentialité qu’un mot de passe.
Ne communiquez donc ni mot de passe, ni code de vérification, ni code de récupération à une personne, même présentée comme un agent d’assistance. Saisissez-les uniquement dans l’interface authentique du service.
Préparer la continuité et éviter les fausses récupérations
Les offres de « récupération garantie » exploitent l’urgence. Méfiez-vous des personnes qui réclament des cryptomonnaies, vos codes ou l’installation d’un logiciel de contrôle à distance. Un commentaire sous votre publication n’établit aucune affiliation avec une plateforme.
Pour limiter les conséquences d’un prochain incident, gardez une copie protégée de vos contenus et justificatifs essentiels. Notre guide des sauvegardes chiffrées pour plateformes adultes insiste aussi sur la possibilité de restaurer réellement les fichiers.
Préparez enfin un canal indépendant pour informer votre audience. Un message bref peut annoncer une interruption et avertir contre les demandes de paiement frauduleuses, sans dévoiler votre identité civile ni les détails de l’attaque.
Conclusion : reprendre le contrôle dans le bon ordre
Face à un compte créateur piraté, sécurisez d’abord la messagerie, puis les accès et les paiements. Conservez les preuves sans retarder les mesures urgentes.
La confidentialité doit guider chaque échange avec l’assistance, la banque et votre audience. Les voies officielles, une authentification renforcée et des sauvegardes protégées réduisent les risques, sans garantir la récupération du compte ou des fonds.