Sur un site adulte, une adresse e-mail, un abonnement ou un historique de connexion peuvent exposer une personne à la stigmatisation, au chantage ou à la discrimination. La durée conservation données n’est donc pas un détail administratif, mais une mesure concrète de protection de la vie privée.
Le RGPD impose de limiter la durée de conservation à la finalité du traitement, sans fixer de délai universel pour tous les sites adultes. Le délai dépend du type de données personnelles, de la base légale, du contrat, d’une obligation légale, d’un litige ou de la juridiction concernée.
Chaque délai doit être documenté, avec une issue prévue, suppression, anonymisation ou archivage sécurisé. La CNIL publie des repères officiels sur ce sujet. Un site visant la France ou l’Union européenne doit aussi examiner le cadre applicable, tandis que des règles fédérales ou étatiques américaines peuvent s’appliquer. Ces informations restent générales et ne constituent pas un avis juridique, et leur non-respect peut entraîner des sanctions.
Points clés à retenir
- La durée de conservation des données dépend de la finalité, du type de donnée, de la base légale, du contrat, d’une obligation légale, d’un litige et de la juridiction applicable. Il n’existe pas de délai unique pour tous les sites adultes.
- Chaque traitement doit être documenté dans le registre des traitements, avec un point de départ, une échéance et une issue prévue : suppression, anonymisation irréversible ou archivage intermédiaire strictement limité.
- Les données sensibles, les contenus privés et les justificatifs de vérification d’âge exigent une minimisation renforcée. Il faut privilégier une preuve de majorité plutôt que la conservation d’une pièce d’identité ou d’un profil détaillé.
- Les politiques de conservation doivent être appliquées concrètement aux bases actives, aux archives, aux exports, aux prestataires, aux journaux et aux sauvegardes. Des purges automatisées, des accès restreints et des contrôles réguliers réduisent le risque de fuite et de sanctions.
Durée conservation données : une logique par finalité
Le RGPD ne fixe pas une durée de conservation unique pour tous les sites adultes. Il impose plutôt le principe de limitation de la conservation. Pour chaque traitement, le responsable du traitement doit documenter la finalité du traitement, la base légale et le point de départ du délai.
À l’échéance, une procédure doit prévoir le sort des données personnelles : suppression, anonymisation ou archivage strictement limité. La CNIL rappelle les règles de conservation : les données ne doivent rester accessibles que pendant le temps utile à l’objectif annoncé, conformément à l’article 5, paragraphe 1, point e). Garder un compte inactif, des préférences ou des copies de documents sans limite peut exposer inutilement les personnes.
Une finalité précise pour chaque fichier
Une même personne peut apparaître dans plusieurs traitements, avec des bases légales et des délais différents. Son e-mail sert à gérer son compte. Une référence de transaction établit une preuve de paiement, parfois au titre d’une obligation légale. Son consentement marketing permet l’envoi d’une newsletter, sans prolonger automatiquement la conservation du compte ou des historiques de connexion.
Le registre des traitements doit donc distinguer les données de compte, de facturation, de support, de sécurité, de prospection et de vérification d’âge. Pour chaque catégorie, il doit préciser la base légale et le délai retenu. Une formule vague, telle que « amélioration du service », ne suffit pas à justifier plusieurs années de conservation.
La sensibilité dépend aussi du contexte
Un site adulte ne traite pas automatiquement des catégories particulières de données. Pourtant, des préférences sexuelles, des informations sur la vie sexuelle ou l’orientation sexuelle peuvent relever de l’article 9. Elles ne sont pas automatiquement des données de santé. Une analyse au cas par cas reste nécessaire.
Ces informations appellent une vigilance particulière, car un profilage publicitaire, un export marketing ou un accès interne disproportionné peuvent accroître le risque de sanctions. La liberté des adultes consentants suppose aussi de pouvoir consulter des contenus légaux sans laisser une trace durable et exploitable.
Organiser le cycle de vie des données
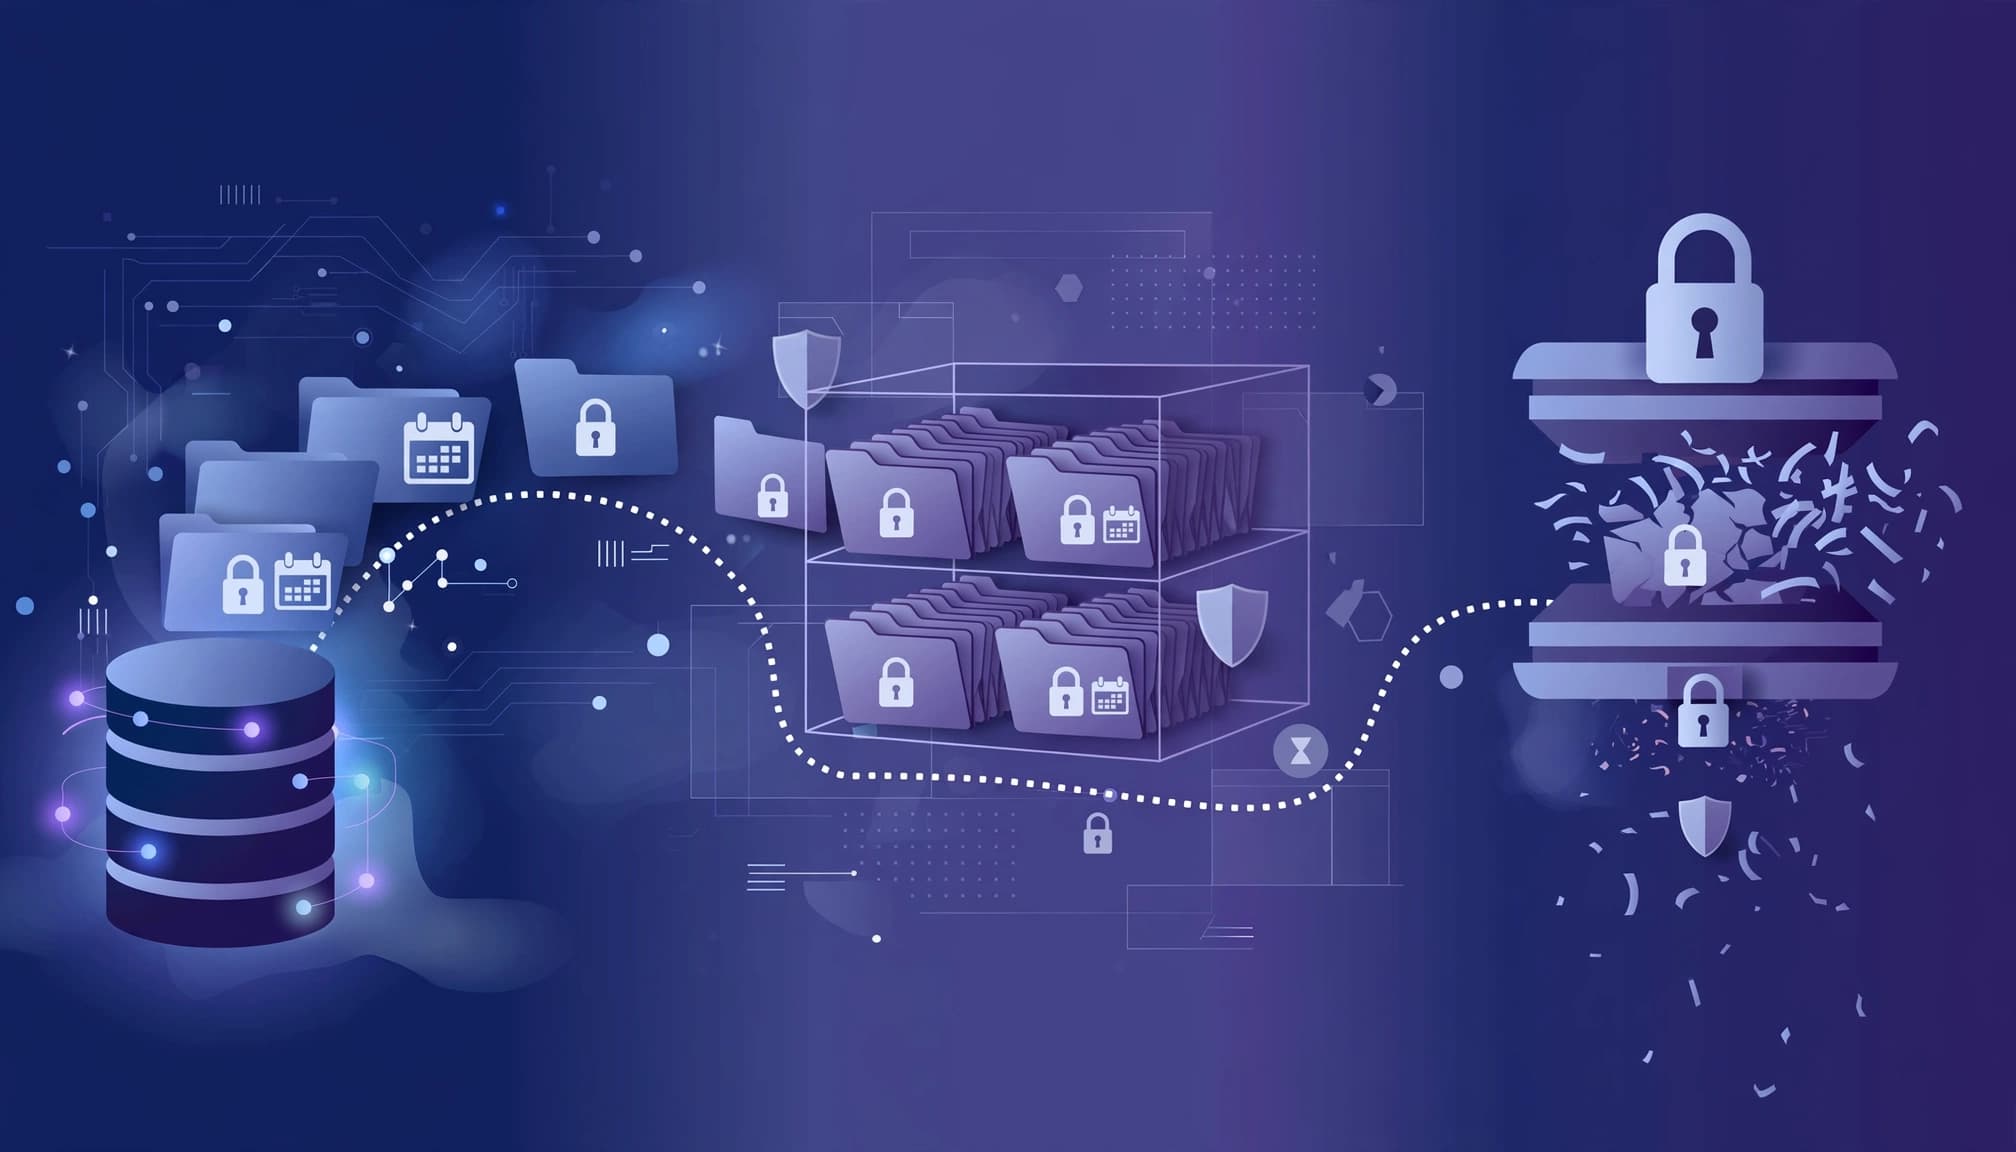
Une conservation sérieuse organise le cycle de vie des données en trois espaces distincts. Cette séparation ne fixe pas une durée de conservation unique, car les données de compte, les journaux de connexion, les contenus privés, les tickets de support, les paiements et les sauvegardes suivent des calendriers différents.
La base active reste limitée à l’usage courant
La base active contient les données nécessaires au fonctionnement courant du service. Un compte ouvert a besoin d’un identifiant, d’une adresse e-mail et, selon le modèle économique, d’un statut d’abonnement. Les équipes ne doivent pas pouvoir consulter des données anciennes par simple commodité.
Dès la clôture du compte, l’historique n’a plus vocation à rester dans l’interface habituelle. Il faut retirer ces données des tableaux de bord, des listes d’export et des outils de relation client.
L’archivage intermédiaire répond à un besoin identifié
Cette zone conserve seulement les éléments utiles à une réclamation ou à une procédure judiciaire. Son accès doit être limité à quelques personnes habilitées, journalisé, protégé par des contrôles renforcés et séparé des opérations quotidiennes.
Par exemple, une preuve de contrat ou de paiement peut rester dans l’archivage intermédiaire après la fermeture du compte. Elle peut répondre à une obligation légale ou à un contentieux. Cela ne justifie pas de conserver le profil complet, les messages de support ou les historiques de navigation.
L’archivage intermédiaire n’est pas une seconde base active. Une donnée archivée doit devenir difficile d’accès et rester séparée des opérations quotidiennes, plutôt que simplement moins visible dans le même outil.
Supprimer ou anonymiser à l’échéance
À la fin du délai applicable, le site supprime les données personnelles ou procède à une anonymisation des données irréversible. Cette transformation doit résister aux recoupements raisonnablement prévisibles, contrairement à une simple pseudonymisation. Une statistique globale sur la fréquentation peut rester utile si elle ne permet plus d’identifier une personne, directement ou par recoupement.
Les sauvegardes peuvent conserver temporairement des copies supprimées pour des raisons techniques, sans délai universel. Leur cycle de vie et leur expiration doivent être documentés. L’accès et la restauration doivent rester contrôlés, conformément aux recommandations de la CNIL sur la conservation et la sécurité des données.
Repères utiles selon le type de donnée
Les repères ci-dessous sont opérationnels. Ils doivent être vérifiés selon la finalité, le contrat, une obligation légale ou un litige en cours.
| Donnée ou document | Repère de durée de conservation | Point de départ | Finalité ou source juridique |
|---|---|---|---|
| Compte et profil | Pendant l’ouverture du compte et l’usage du service, puis suppression rapide après fermeture, sauf archivage justifié | Création, dernière activité utile ou fermeture | Exécution du service et gestion du compte |
| Données de connexion et journaux de sécurité | 6 à 12 mois comme repère, selon le risque et les règles applicables | Connexion ou événement de sécurité | Sécurité et prévention des abus |
| Données de paiement | 13 mois après le débit, ou 15 mois en cas de débit différé, pour les contestations | Débit du paiement | Règles du prestataire ou du réseau de paiement |
| Factures et pièces comptables | 10 ans à compter de la clôture de l’exercice | Clôture de l’exercice | Archivage comptable prévu par le code de commerce en vigueur |
| Cookies | Selon le type de cookie et sa finalité, avec une durée à documenter | Dépôt, lecture ou retrait du consentement | Consentement et règles applicables |
| Contenus privés ou messages | Pas de délai universel, conservation pendant le service puis suppression ou archivage justifié | Création, envoi ou fermeture du compte | Fourniture du service, modération et gestion des litiges |
| Demandes d’assistance | Le temps nécessaire au traitement, puis purge ou archivage justifié | Ouverture et clôture de la demande | Support, preuve des échanges et exercice des droits |
| Données clients ou prospects | Jusqu’à 3 ans après le dernier contact actif, pour les situations concernées | Dernier clic, réponse ou achat | Suivi encadré des prospects et clients |
| Données liées à la vérification d’âge | Pas de délai universel, conservation du seul résultat nécessaire selon la méthode utilisée | Vérification ou accès au service | Protection des mineurs et minimisation des données |
| Bulletin de paie de l’équipe | 5 ans pour l’employeur | Émission du document | Obligations de l’employeur, code du travail, à distinguer du contrat de travail et des autres dossiers RH |
Pour les prospects, le repère de trois ans après le dernier contact actif concerne certaines informations liées à un client ou à un prospect, dans le cadre d’une relation commerciale. Il n’autorise pas les relances illimitées, car l’information, l’opposition simple et la base légale restent nécessaires. Les règles de la prospection commerciale selon la CNIL restent applicables, même si l’activité du site concerne exclusivement des adultes.
Les factures ne fixent pas le sort des historiques de connexion ni des contenus privés. Un délai de prescription ou un litige peut justifier un archivage séparé, avec accès restreint, afin de limiter le risque de sanctions. Pour le paiement, ne conservez pas localement les numéros complets de cartes bancaires, les cryptogrammes ou les données inutiles.
Vérification d’âge : prouver la majorité sans créer un fichier d’identité
La protection des mineurs impose une vérification d’âge adaptée. Elle ne permet pas de conserver indéfiniment des pièces justificatives, des selfies ou des informations d’état civil. Plus le justificatif est intrusif, plus son stockage devient risqué.
Préférer une preuve minimale
Le site doit chercher à recevoir une réponse de type « majeur vérifié », plutôt qu’une copie complète d’un document. Un jeton ou une attestation délivrée par un prestataire de confiance limite les données transmises au site et respecte le principe de minimisation du RGPD.
Le prestataire réalise le contrôle, tandis que le site reçoit uniquement le résultat nécessaire. La position de la CNIL sur la vérification d’âge en ligne insiste sur cet équilibre. La vérification ne doit pas devenir un outil de suivi des habitudes personnelles.
Supprimer le justificatif dès qu’il n’est plus nécessaire
Si le dispositif traite temporairement une pièce ou une image, le justificatif source doit être supprimé dès qu’il n’est plus nécessaire. Une conservation limitée peut toutefois être justifiée par une obligation légale, contractuelle, de sécurité ou de contentieux, si cette nécessité est précisément documentée.
Le point de départ de cette durée doit être défini pour chaque donnée. Il peut correspondre à la fin de la vérification ou à la clôture de la relation, selon la finalité. Le site et le prestataire doivent préciser qui déclenche la suppression et vérifier l’effacement des copies techniques.
Le site peut conserver, lorsque c’est nécessaire, une preuve technique minimale de la validation et sa date, sans garder le document source. Cette preuve ne doit pas permettre de suivre les habitudes de consultation.
La politique de confidentialité doit préciser le rôle du site et du prestataire, les données transmises, la finalité, la durée prévue et la procédure de suppression. Les modalités peuvent varier selon le prestataire et la juridiction.
Automatiser la purge plutôt que compter sur la mémoire
Les délais écrits dans une politique ne protègent personne si aucun outil n’applique la suppression. Le cycle de vie des données doit donc être piloté par des règles testées et documentées.
Les petites structures peuvent commencer simplement, à condition de conserver une trace des opérations réalisées.
Cartographier les copies invisibles
Le registre des traitements doit pointer vers des emplacements concrets et préciser la durée de conservation applicable. Il faut recenser la base applicative, le CRM, la messagerie et l’outil d’e-mailing. Ajoutez les journaux de connexion, le prestataire de paiement, le stockage cloud et les exports. La cartographie inclut aussi les contenus privés, les tickets de support, les cookies et les sauvegardes.
Les exports CSV méritent une vigilance particulière. Une suppression dans la base de production ne suffit pas si des exports, caches, appareils d’équipe ou sauvegardes restent accessibles. Un fichier transmis à un sous-traitant, téléchargé par une équipe ou oublié sur un espace partagé peut annuler les efforts réalisés dans la base principale.
Mettre en place des règles vérifiables
Un script ou une tâche planifiée peut supprimer un compte fermé ou purger un ticket arrivé à échéance. Il peut retirer un prospect inactif d’une campagne ou supprimer un justificatif d’âge. Une autre règle fait expirer un jeton et anonymise les statistiques.
Pour les archives, limitez les accès et prévoyez une revue régulière. Les clauses contractuelles doivent imposer aux sous-traitants la restitution ou la suppression des données.
Un contrôle trimestriel n’est pas universel. Sa fréquence dépend du risque, du volume et de la sensibilité des données. Les journaux d’exécution documentent chaque purge, tandis que des tests de restauration complètent la vérification des sauvegardes. L’équipe revoit les droits d’accès et vérifie que les suppressions ne réapparaissent pas dans les exports. Cette traçabilité aide à démontrer la conformité et à réduire le risque de sanctions.
Droits des personnes, sécurité et risque de sanctions
Un utilisateur doit pouvoir exercer ses droits d’accès, de rectification, d’opposition, de limitation et le droit à l’effacement des données. La présentation des droits par la CNIL donne un cadre clair pour organiser ces demandes concernant les données personnelles. Les articles 12 à 17 et 32 du Règlement général sur la protection des données (RGPD) encadrent les demandes et la sécurité du traitement. La réponse intervient en principe sous un mois, avec prolongation possible dans les cas prévus par le texte.
Répondre sans exposer davantage la personne
La procédure peut vérifier l’identité du demandeur de manière proportionnée lorsque c’est nécessaire, sans demander automatiquement une pièce d’identité. Un canal sécurisé, un suivi interne limité et une réponse dans le délai légal évitent que l’exercice d’un droit crée une nouvelle fuite.
Le droit à l’effacement des données n’est pas absolu. Une facture, une preuve nécessaire à la défense d’un droit ou une donnée conservée en raison d’une obligation légale peut rester en archivage intermédiaire. Le site doit l’expliquer, bloquer les autres usages, limiter l’accès et supprimer le reste du dossier.
Les manquements peuvent coûter cher
Une autorité de contrôle peut ordonner une mise en conformité, limiter un traitement ou infliger une amende. Les plafonds prévus à l’article 83 du règlement peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, lorsque les conditions de cet article sont remplies. Il s’agit de plafonds, et l’appréciation dépend de la nature, de la gravité et du contexte du manquement.
Au-delà de la sanction, une fuite de données intimes peut avoir des conséquences personnelles durables. Le chiffrement, l’authentification à deux facteurs, la séparation des accès et la journalisation réduisent ce risque. Les sources officielles sur la sécurité peuvent guider ces mesures et la formation des équipes. La politique de confidentialité doit refléter les pratiques réelles, pas des promesses génériques.
Questions fréquemment posées
Existe-t-il une durée de conservation unique pour les sites adultes ?
Non, la durée dépend de la finalité et de la nature des données, ainsi que des obligations applicables. Un compte, une facture, un journal de sécurité, un message privé ou une preuve de vérification d’âge peuvent donc suivre des calendriers différents.
Que deviennent les données après la fermeture d’un compte ?
Les données qui ne sont plus nécessaires au fonctionnement du service doivent être supprimées ou anonymisées. Une preuve de paiement, une facture ou un élément lié à un litige peut rester dans une archive séparée, avec un accès restreint et une durée documentée.
Combien de temps faut-il conserver une vérification d’âge ?
Il n’existe pas de délai universel, mais le site devrait conserver uniquement le résultat nécessaire, et non une copie complète d’une pièce d’identité. Le justificatif source doit être supprimé dès qu’il n’est plus nécessaire, sauf obligation précise et documentée.
Les sauvegardes doivent-elles aussi être supprimées ?
Oui, les sauvegardes doivent avoir un cycle de vie et une date d’expiration documentés. Une suppression technique temporairement différée peut être nécessaire, mais l’accès et la restauration doivent rester contrôlés jusqu’à l’effacement effectif.
Les règles françaises et européennes s’appliquent-elles à un site visant les États-Unis ?
La juridiction dépend notamment du lieu des utilisateurs, du ciblage commercial et de l’activité du site. Un site destiné aux États-Unis doit examiner les règles fédérales et étatiques américaines, tandis qu’un ciblage de personnes en France ou dans l’Union européenne peut entraîner l’application du RGPD.
Une conservation limitée protège mieux les libertés
Pour un site adulte, la durée de conservation dépend de la finalité, du type de donnée, du contrat, de l’obligation légale, du délai de prescription applicable et de la juridiction. Il n’existe donc pas une durée unique pour les données de compte, de connexion, de paiement, les cookies, les contenus privés, l’assistance ou la vérification d’âge.
Les données devenues inutiles doivent être supprimées ou rendues irréversiblement anonymes. Celles conservées pour une obligation précise doivent rester isolées et protégées, avec des règles claires et une purge automatique.